
Synology, QNAP ou Ugreen à la maison : mises à jour, comptes, double authentification, accès distant, instantanés verrouillés et copie hors ligne, la check-list pour que vos photos et documents survivent à une attaque
Par Thomas | Publié le
🔥 Ce qu’il faut retenir
- Les rançongiciels visent les NAS grand public depuis des années (Deadbolt et eCh0raix chez QNAP, campagnes récentes sur les DSM de Synology pas à jour) : la porte d’entrée est presque toujours un système non mis à jour ou une interface exposée sur Internet.
- Quatre réglages éliminent l’essentiel du risque : mises à jour automatiques, comptes sans nom par défaut avec double authentification, aucune interface d’administration ouverte sur Internet, services inutiles coupés.
- Deux protections sauvent vos données si l’attaque réussit quand même : des instantanés qu’on ne peut pas effacer (immuables sur Synology depuis DSM 7.2) et une copie sur un disque débranché ou hors de chez vous.
Un NAS concentre souvent tout ce qu’une famille ou une petite entreprise ne veut pas perdre : vingt ans de photos, les documents administratifs, les sauvegardes des ordinateurs. C’est précisément pour cela qu’il intéresse les auteurs de rançongiciels, qui chiffrent les fichiers puis réclament de l’argent pour les rendre. Sur notre site consacré aux NAS, disques et sauvegardes, on a réuni les réglages qui comptent vraiment, dans l’ordre où les faire, pour les NAS Synology, QNAP et Ugreen.
Comment un rançongiciel atteint un NAS
Les attaques contre les NAS grand public suivent presque toujours le même scénario. Les pirates balaient Internet à la recherche d’interfaces de NAS accessibles, puis exploitent une faille connue sur un système pas à jour, ou devinent un mot de passe faible sur un compte au nom prévisible. Les campagnes Deadbolt et eCh0raix ont frappé des milliers de NAS QNAP de cette façon, et Synology a récemment appelé ses utilisateurs à mettre à jour face à un rançongiciel qui chiffrait les DSM vulnérables. Les applications installées sur le NAS sont aussi des portes d’entrée, comme l’a montré l’attaque passée par Plex sur les NAS QNAP.
💡 Pour comprendre : ce qu’est un rançongiciel
Un rançongiciel est un logiciel malveillant qui chiffre vos fichiers avec une clé que seuls les pirates possèdent, puis affiche une demande de rançon. Sur un NAS, il s’attaque aux dossiers partagés et peut aussi viser les sauvegardes qu’il trouve à sa portée. Payer ne garantit ni la récupération des fichiers ni l’absence de nouvelle attaque. La seule vraie parade est de l’empêcher d’entrer, et d’avoir des copies qu’il ne peut pas atteindre.
Un NAS dont l’interface n’est pas visible depuis Internet et dont le système est à jour échappe à la quasi-totalité des campagnes de masse.
Étape 1 : mises à jour, comptes et double authentification
Activez l’installation automatique des mises à jour de sécurité du système (DSM chez Synology, QTS ou QuTS hero chez QNAP, UGOS Pro chez Ugreen) et des applications. Vérifiez aussi que votre modèle reçoit encore des mises à jour : un NAS sorti du suivi du fabricant ne devrait plus être accessible depuis l’extérieur.
Côté comptes, n’utilisez jamais un nom d’administrateur par défaut comme « admin » : créez un compte administrateur au nom personnel et désactivez le compte d’origine s’il existe encore. Donnez à chaque membre de la famille un compte standard, sans droits d’administration, limité aux dossiers dont il a besoin. Activez la double authentification sur tous les comptes administrateurs, ainsi que le blocage automatique des adresses IP après plusieurs échecs de connexion.
💡 Pour comprendre : la double authentification
La double authentification ajoute une deuxième preuve d’identité au mot de passe, le plus souvent un code temporaire généré par une application sur votre téléphone. Même si un pirate devine ou vole votre mot de passe, il ne peut pas se connecter sans ce code. C’est la protection la plus efficace contre les attaques par force brute qui visent les NAS exposés. Conservez précieusement les codes de secours fournis à l’activation, pour ne pas vous enfermer dehors en cas de perte du téléphone.
Étape 2 : fermer les portes vers Internet
C’est le réglage le plus important. Sur votre box, supprimez les redirections de ports vers le NAS, en particulier celles des interfaces d’administration (5000 et 5001 chez Synology, 8080 et 443 chez QNAP), et désactivez l’UPnP sur la box comme sur le NAS, pour qu’aucune application n’ouvre de port sans vous le demander. Pour accéder au NAS depuis l’extérieur, passez par un VPN : le serveur VPN du NAS, WireGuard ou Tailscale. Les services de relais des fabricants (QuickConnect chez Synology, myQNAPcloud Link chez QNAP) évitent d’ouvrir des ports, mais rendent quand même la page de connexion joignable : réservez-les à des comptes protégés par la double authentification.
Coupez enfin les services que vous n’utilisez pas : SSH et Telnet, FTP, l’ancien protocole SMB1, les applications installées un jour et oubliées. Chaque service actif est une porte de plus à surveiller.
Les outils de sécurité de Synology et QNAP
Les deux principaux fabricants fournissent les briques nécessaires, sous des noms différents. Ugreen propose aussi sur UGOS Pro la double authentification et des sauvegardes vers un disque externe ou le cloud.
| Fonction | Synology (DSM) | QNAP (QTS, QuTS hero) |
|---|---|---|
| Audit des réglages | Conseiller de sécurité (Security Advisor) | Security Counselor |
| Blocage des tentatives de connexion | Blocage automatique | Protection de l’accès réseau |
| Instantanés | Snapshot Replication sur volume Btrfs, instantanés immuables depuis DSM 7.2 sur les modèles compatibles | Instantanés sur volumes thick ou thin (QTS) et sur QuTS hero |
| Sauvegarde vers disque externe ou cloud | Hyper Backup | Hybrid Backup Sync |
| Analyse antivirus | Antivirus Essential | Malware Remover |
| Accès distant par relais | QuickConnect | myQNAPcloud Link |
Lancez l’outil d’audit de votre NAS une fois les réglages faits : il signale les mots de passe faibles, les services exposés et les mises à jour manquantes, et peut être programmé pour une analyse régulière.
Étape 3 : des instantanés verrouillés et une copie hors ligne
Le RAID protège contre la panne d’un disque, pas contre un rançongiciel : il réplique fidèlement les fichiers chiffrés sur tous les disques.
Les instantanés sont votre premier filet. Un instantané fige l’état d’un dossier à un moment donné, et permet de revenir en arrière en quelques minutes si les fichiers sont chiffrés. Programmez-en au moins un par jour sur les dossiers importants, avec une conservation de plusieurs semaines. Sur un Synology sous DSM 7.2 ou plus récent, avec un volume Btrfs et un modèle compatible, activez les instantanés immuables dans Snapshot Replication : pendant la durée de protection choisie, personne ne peut les supprimer, pas même un administrateur. C’est ce qui les rend efficaces quand un pirate a pris le contrôle d’un compte administrateur. Surveillez l’espace disque, car des instantanés conservés longtemps occupent de la place.
Sur un Synology, la vue d’ensemble de Snapshot Replication permet de vérifier tout cela d’un coup d’oeil : elle indique si les dernières tâches ont réussi, répartit l’espace du NAS entre réplication planifiée, instantanés planifiés et données sans aucune protection planifiée, et liste les instantanés récents avec leur nombre de points de restauration. Si la case « Aucune protection planifiée » pèse lourd, c’est qu’une partie de vos dossiers partagés n’a encore aucun instantané programmé.
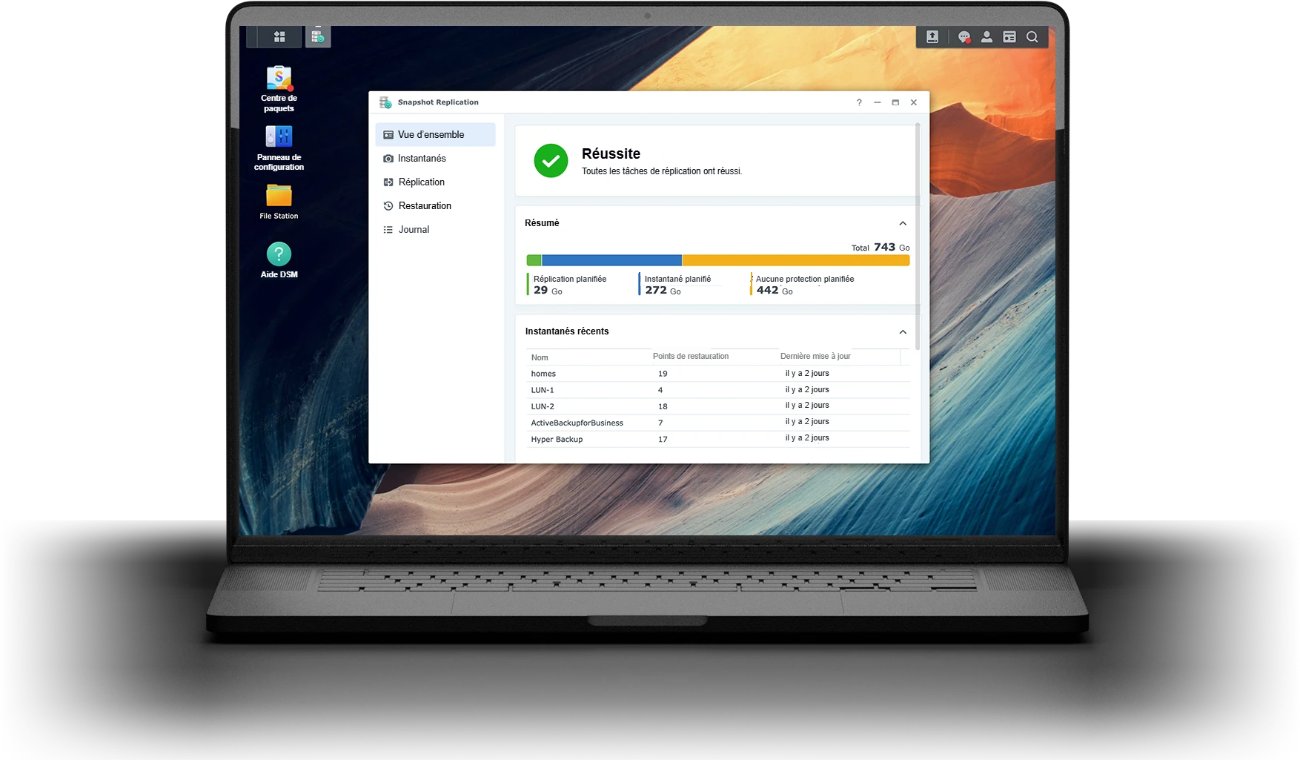
La vue d’ensemble de Snapshot Replication, ici traduite : un coup d’oeil à la case « Aucune protection planifiée » révèle les données sans instantané.
Le second filet est une copie que le rançongiciel ne peut pas atteindre. Programmez une sauvegarde vers un disque dur externe que vous débranchez une fois la tâche terminée, et une autre vers un service cloud qui conserve plusieurs versions des fichiers. C’est l’application directe de la règle de sauvegarde 3-2-1 : trois copies, deux supports, une hors de chez soi. Testez régulièrement une restauration, une sauvegarde jamais vérifiée n’en est pas vraiment une.
Si l’attaque survient malgré tout : débranchez le NAS du réseau sans attendre, ne payez pas, notez le message de rançon et contactez l’assistance du fabricant. Une fois le système réinstallé et à jour, restaurez vos données depuis un instantané ou depuis la copie hors ligne.
Mon avis
La plupart des NAS chiffrés que l’on voit passer n’ont pas été victimes d’une attaque sophistiquée. Ils avaient une interface ouverte sur Internet et un système en retard de plusieurs mois. Fermer les ports et activer les mises à jour automatiques prend dix minutes, et c’est ce qui fait le plus de différence.
Si je ne devais garder qu’un conseil de plus, ce serait les instantanés immuables sur un Synology compatible, couplés à un disque externe débranché. Le premier vous remet sur pied en quelques minutes, le second vous sauve le jour où tout le reste a lâché. Je suis plus réservé sur les services de relais : pratiques, mais je ne les laisserais actifs qu’avec la double authentification sur chaque compte.
Et une conviction : un NAS n’est pas une sauvegarde. C’est un excellent endroit pour stocker et partager, mais vos photos les plus précieuses doivent aussi exister ailleurs.
Vous voulez vérifier si votre NAS est exposé, ou savoir si votre modèle gère les instantanés immuables ? Donnez la référence en commentaire, sinon je suis là pour vous accompagner pas à pas.
Les guides de sécurité et les avis de mise à jour de DSM sont publiés sur le site officiel de Synology.

Comment un rançongiciel peut-il atteindre mon NAS ?
Le plus souvent par une interface d’administration accessible depuis Internet, combinée à un système pas à jour ou à un mot de passe faible. Les applications installées sur le NAS, comme un serveur multimédia exposé, peuvent aussi servir de porte d’entrée. Un NAS non visible depuis Internet et à jour échappe à la plupart des attaques de masse.
Le RAID protège-t-il mes données contre un rançongiciel ?
Non. Le RAID protège contre la panne d’un disque, mais il recopie immédiatement les fichiers chiffrés sur tous les disques. Contre un rançongiciel, il faut des instantanés et une sauvegarde sur un support séparé, idéalement débranché ou hors de chez vous.
Qu’est-ce qu’un instantané immuable sur un NAS Synology ?
C’est un instantané qu’on ne peut pas supprimer pendant la durée de protection choisie, même avec un compte administrateur. Il est proposé dans Snapshot Replication depuis DSM 7.2, sur un volume Btrfs et sur les modèles compatibles. Il permet de restaurer les fichiers même si un pirate a pris le contrôle du NAS.
Faut-il désactiver QuickConnect ou myQNAPcloud ?
Pas forcément. Ces relais évitent d’ouvrir des ports sur la box, mais rendent la page de connexion du NAS joignable depuis Internet. Si vous les gardez, activez la double authentification sur tous les comptes et le blocage automatique des adresses IP. Un VPN reste la solution la plus sûre pour l’accès distant.
Quels ports faut-il fermer sur ma box pour protéger mon NAS ?
Supprimez toutes les redirections vers le NAS, en priorité celles des interfaces d’administration : 5000 et 5001 sur un Synology, 8080 et 443 sur un QNAP. Désactivez aussi l’UPnP sur la box et sur le NAS. Pour accéder au NAS de l’extérieur, utilisez un VPN.
Que faire si mon NAS est chiffré par un rançongiciel ?
Débranchez immédiatement le NAS du réseau pour limiter les dégâts, ne payez pas la rançon et contactez l’assistance du fabricant. Après réinstallation et mise à jour du système, restaurez vos fichiers depuis un instantané ou une sauvegarde hors ligne.
Une sauvegarde dans le cloud suffit-elle contre les rançongiciels ?
Elle aide si le service conserve plusieurs versions des fichiers, car vous pourrez revenir à une version saine. Mais si la synchronisation recopie les fichiers chiffrés sans historique, elle ne protège pas. Le plus sûr est de combiner instantanés, cloud avec versions et disque externe débranché.

[…] Puisque le RAID recopie chaque modification sur tous les disques en temps réel, il recopie aussi les erreurs. Un dossier supprimé par erreur disparaît des deux disques du miroir à la même seconde. Un fichier écrasé par une mauvaise version est remplacé partout. Un rançongiciel qui chiffre vos photos les chiffre sur toute la grappe : nous l’avons rappelé dans notre guide pour protéger son NAS des rançongiciels. […]