
Injection SQL notée 9,8 sur 10, rsync contourné et 25 autres vulnérabilités : la version à installer sur votre serveur de fichiers selon son âge, et les réglages de sécurité à revoir dans la foulée
Par Thomas | Publié le
🔥 Ce qu’il faut retenir
- Synology a publié le 10 novembre deux bulletins de sécurité pour DSM : SA-26:19, classé critique (2 failles), et SA-26:18, classé important (25 failles). Soit 27 vulnérabilités au total.
- La plus grave, une injection SQL dans l’API d’authentification notée 9,8 sur 10, est exploitable à distance sans aucun mot de passe. Une seconde touche rsync (8,6 sur 10).
- Versions à installer : DSM 7.4.1-90080 Update 1, 7.3.2-86009 Update 5, 7.2.2-72806 Update 10 ou 7.2.1-69057 Update 13 selon votre NAS. Il n’existe aucun contournement : seule la mise à jour protège.
Moins de dix jours après l’alerte sur les rançongiciels qui visaient les NAS Synology restés sur un vieux DSM, le fabricant taïwanais publie une nouvelle série de correctifs, cette fois pour des failles inédites. Sur notre site consacré au stockage et à la protection des données, nous faisons le point sur ce qui est touché, la version à installer selon l’âge de votre serveur et les réglages à vérifier une fois la mise à jour faite.
Deux bulletins, 27 failles et une seule vraiment urgente
Le bulletin SA-26:19 est le plus sérieux. Il corrige deux vulnérabilités que Synology classe critiques. La première (CVE-2026-76954) est une injection SQL dans l’API d’authentification de DSM : un attaquant qui atteint l’interface du NAS peut, sans compte, lire et écrire des fichiers arbitraires ou provoquer un déni de service. Son score CVSS atteint 9,8 sur 10. La seconde (CVE-2026-85101) permet de contourner l’authentification du service rsync, utilisé pour les sauvegardes entre serveurs, avec à la clé la lecture de certains fichiers et l’écriture de fichiers arbitraires. Ces deux failles touchent toutes les branches encore suivies : DSM 7.4, 7.3, 7.2.2 et 7.2.1.
💡 Pour comprendre : l’injection SQL
Un NAS range ses comptes, ses réglages et ses sessions dans une petite base de données. Une injection SQL consiste à glisser des commandes dans un champ que le logiciel transmet tel quel à cette base, par exemple un identifiant de connexion. Si le code ne filtre pas correctement ce qu’il reçoit, l’attaquant fait exécuter ses propres ordres. Quand la faille se trouve, comme ici, dans la page d’authentification, il n’a même pas besoin d’un compte pour s’en servir.
Le HKCERT parle d’un risque moyen, Synology classe le bulletin SA-26:19 en critique : c’est ce second avis qui doit dicter votre calendrier.
Le bulletin SA-26:18 regroupe les 25 autres vulnérabilités (8 importantes, 17 modérées), qui ne concernent que DSM 7.4 et 7.3. La plupart exigent un compte déjà authentifié sur le NAS, mais trois sont exploitables sans identifiants, dans le service de partage NFS, dans WebDAV et dans le composant synoscgi, avec surtout des risques de déni de service. Aucun des deux bulletins ne signale d’exploitation en cours, mais une faille critique publiée attire vite les robots qui scannent Internet. Si votre NAS est votre seule copie de vos photos, c’est aussi le bon moment pour ajouter un disque dur externe de sauvegarde rangé hors réseau.
Quelle version de DSM installer sur votre NAS
Tous les NAS Synology ne reçoivent pas la même version. Les modèles récents sont passés à DSM 7.3 puis 7.4, sorti en juin 2026. Les modèles plus anciens, essentiellement les séries 2016 à 2018 (DS916+, DS918+, DS218+, DS718+, DS1517+, DS1817+, DS218j, DS418j, DS418play et voisins), sont restés sur la branche 7.2 et reçoivent toujours des correctifs. Le plus simple est d’ouvrir le Panneau de configuration de DSM, rubrique Mise à jour et restauration : la version proposée est celle qui convient à votre modèle.
💡 Pour comprendre : le score CVSS
Le CVSS est une note de 0 à 10 qui mesure la gravité d’une faille selon des critères communs : peut-on l’exploiter à distance, faut-il un compte, que peut faire l’attaquant ensuite. Au-dessus de 9, la faille est dite critique. Ce score ne dit pas si elle est déjà utilisée par des pirates, mais il indique ce qu’elle permettrait si quelqu’un s’en servait. C’est pour cela que deux organismes peuvent afficher des niveaux de risque différents pour le même lot de correctifs.
Les mises à jour automatiques de DSM ne couvrent par défaut que les mises à jour mineures. Les builds correctifs listés ici en font partie, mais vérifiez que l’installation a bien eu lieu : le numéro complet de version s’affiche dans le Panneau de configuration, rubrique Infos système.
Les versions corrigées branche par branche
Si votre modèle n’est plus suivi du tout, il ne recevra pas ces correctifs : le remplacer par un NAS Synology 2 baies récent ou au moins le couper d’Internet devient une vraie question de sécurité.
| Branche de DSM | Version corrigée | Bulletins concernés |
|---|---|---|
| DSM 7.4 | 7.4.1-90080 Update 1 | SA-26:19 (critique) et SA-26:18 (important) |
| DSM 7.3 | 7.3.2-86009 Update 5 | SA-26:19 (critique) et SA-26:18 (important) |
| DSM 7.2.2 | 7.2.2-72806 Update 10 | SA-26:19 (critique) |
| DSM 7.2.1 | 7.2.1-69057 Update 13 | SA-26:19 (critique) |
Les réglages de sécurité à revoir après la mise à jour
La mise à jour ferme les failles connues, les réglages limitent les dégâts de la prochaine.
Une fois DSM à jour, prenez dix minutes pour appliquer les recommandations de Synology. Désactivez le compte « admin » par défaut et utilisez un compte administrateur au nom personnalisé, avec un mot de passe long. Activez la vérification en deux étapes, le blocage automatique des adresses qui multiplient les erreurs de connexion et le pare-feu, dans la rubrique Sécurité du Panneau de configuration. Lancez ensuite Security Advisor, l’outil d’analyse intégré, qui signale les réglages à risque. Enfin, évitez d’exposer l’interface d’administration (ports 5000 et 5001) directement sur Internet et coupez SSH et Telnet si vous ne vous en servez pas. Tout cela est gratuit et ne demande aucun matériel supplémentaire.
Security Advisor se lance depuis le menu principal de DSM. Son écran de synthèse passe en revue cinq points : la présence de logiciels malveillants, l’état du système, la solidité des mots de passe et des réglages de comptes, la configuration réseau et la mise à jour des paquets. Chaque ligne au vert indique un point conforme ; une ligne en alerte renvoie vers le réglage à corriger. Le bouton Analyser relance un contrôle à la demande, utile juste après l’installation des correctifs.
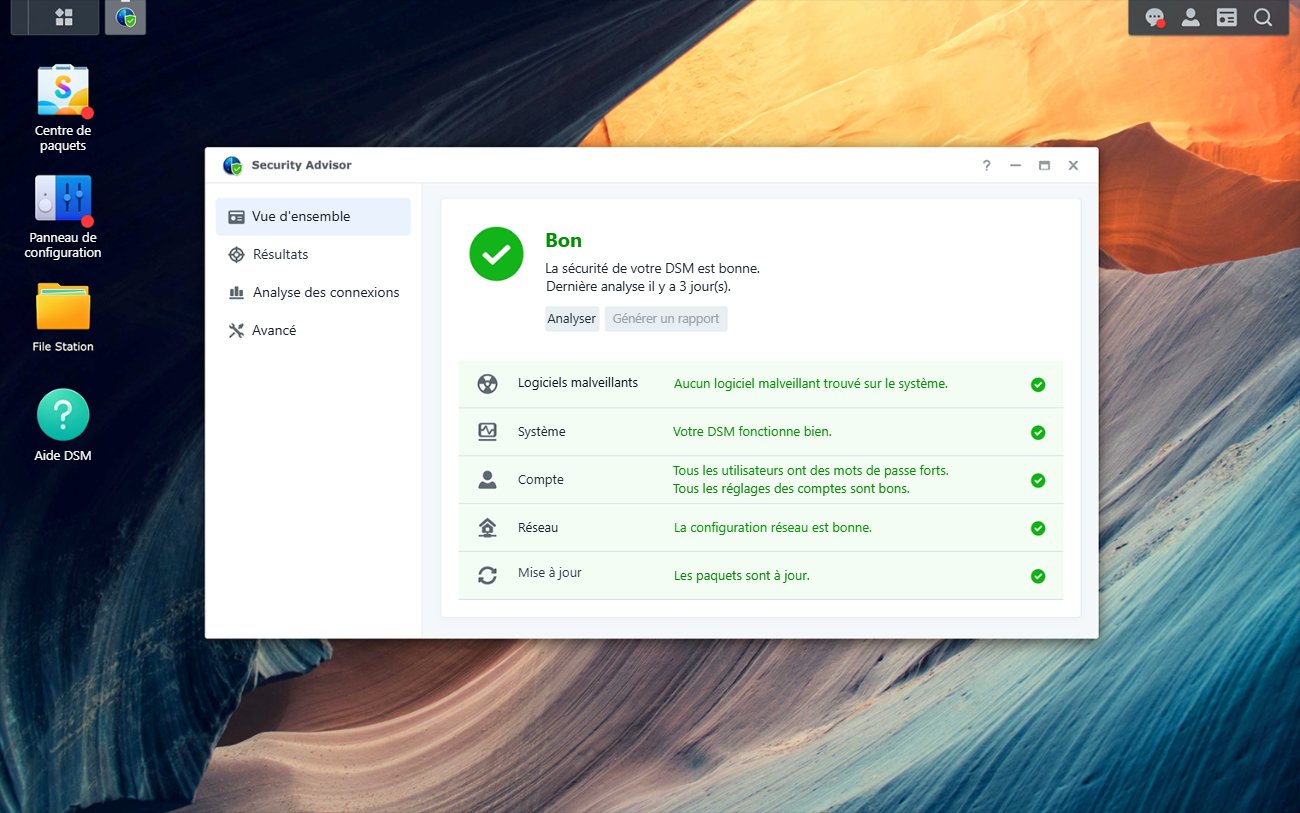
Security Advisor, intégré à DSM, vérifie logiciels malveillants, système, comptes, réseau et mises à jour en une seule analyse.
Mon avis
Ce qui m’interpelle ici, ce n’est pas le nombre de failles, c’est l’endroit où se trouve la pire : la page de connexion elle-même. Un mot de passe solide ne sert à rien contre une injection SQL qui passe avant toute vérification. Seule la mise à jour compte, et elle doit passer avant le reste de la semaine.
Je trouve aussi rassurant que Synology continue de corriger DSM 7.2.1 sur des NAS qui ont presque dix ans. Beaucoup de fabricants n’en font pas autant. Mais ce suivi a une fin, et ceux qui gardent un vieux modèle ouvert sur Internet jouent avec le feu.
Mon conseil tient en deux temps : mettre à jour aujourd’hui, puis se demander si l’interface du NAS a vraiment besoin d’être joignable depuis l’extérieur. Pour un accès à distance, un VPN reste plus sûr que des ports ouverts sur la box.
Vous ne trouvez pas la bonne version pour votre modèle, ou la mise à jour refuse de s’installer ? Indiquez la référence de votre NAS en commentaire, sinon je suis là pour vous aider à trouver la marche à suivre.
Les bulletins détaillés et les fichiers de mise à jour sont disponibles sur le site officiel de Synology.

Quelles failles Synology a-t-il corrigées en novembre 2026 ?
Synology a publié le 10 novembre 2026 deux bulletins pour DSM. SA-26:19, classé critique, corrige une injection SQL dans l’API d’authentification (CVSS 9,8) et un contournement d’authentification dans rsync (CVSS 8,6). SA-26:18, classé important, regroupe 25 autres vulnérabilités. Cela fait 27 failles au total.
Quelle version de DSM installer pour être protégé ?
Selon votre NAS, il faut DSM 7.4.1-90080 Update 1, 7.3.2-86009 Update 5, 7.2.2-72806 Update 10 ou 7.2.1-69057 Update 13. La version adaptée à votre modèle est proposée dans le Panneau de configuration, rubrique Mise à jour et restauration. Le numéro exact se vérifie dans Infos système.
Ces failles sont-elles déjà exploitées par des pirates ?
Les bulletins de Synology ne mentionnent aucune exploitation en cours. Mais la faille la plus grave se trouve dans la page de connexion et ne demande aucun mot de passe. Une fois publiée, ce type de vulnérabilité est rapidement recherché par des robots qui scannent Internet, d’où l’intérêt de mettre à jour sans attendre.
Pourquoi le HKCERT parle-t-il d’un risque moyen ?
Le centre de réponse aux incidents de Hong Kong évalue l’ensemble des 27 failles, dont la majorité exige un compte déjà connecté et provoque surtout des dénis de service. Synology, lui, classe le bulletin SA-26:19 en critique à cause de l’injection SQL sans authentification. C’est ce classement qui doit guider votre priorité.
Mon NAS Synology ancien est-il encore protégé ?
Les modèles des séries 2016 à 2018 restés sur DSM 7.2.1 ou 7.2.2 reçoivent bien le correctif de la faille critique. En revanche, un NAS qui n’est plus suivi du tout ne sera pas corrigé. Dans ce cas, il vaut mieux le couper d’Internet ou envisager son remplacement.
Quels réglages de sécurité activer sur un NAS Synology ?
Synology recommande de désactiver le compte admin par défaut, d’utiliser des mots de passe forts, d’activer la vérification en deux étapes, le blocage automatique et le pare-feu. Lancez aussi Security Advisor pour repérer les réglages à risque. Évitez d’exposer les ports 5000 et 5001 sur Internet et coupez SSH si vous ne l’utilisez pas.

- Pas de frais mensuels : Un achat pour stocker tous vos souvenirs familiaux. En supprimant les coûts de...
- Partage facile sur tous les appareils : Configurez votre NAS en un clin d'œil et partagez des fichiers...
- App conviviale : Connectez-vous en un seul toucher grâce au module NFC intégré. Pas de configuration...

- Performances matérielles puissantes et multitâche fluide - Équipé du processeur quadricœur Intel...
- Grande extensibilité et capacité de stockage massive - Doté de deux emplacements SATA de 3,5 pouces et...
- Gestion intelligente des photos assistée par IA - L'album photo intelligent piloté par l'IA classe...

- Pas de frais mensuels : Un achat pour stocker toutes les souvenirs de votre famille. En éliminant les...
- Application conviviale : installation sans encombre et échange de fichiers simple sur Windows, macOS...
- L'IA organise automatiquement les photos par visages, scènes et lieux, supprime les doublons et crée...
- CPU Realtek 1,4GHz
- 1Go de mémoire DDR4
- 2 ports USB 3.2 Gen 1

- Performance Capable : Jusqu'à 282/217 Mo/s de débit séquentiel en lecture/écriture soutient des...
- Réseau Rapide : Port 2.5GbE intégré pour une connectivité rapide dès la sortie de la boîte
- Stockage Réseau Polyvalent : Exploitez la gestion intégrée des fichiers et des photos, la protection...

- Processeur Intel Core i3-1315UGère simultanément des tâches exigeantes : conteneurs Docker, machines...
- Connectivités réseau ultra-rapides 10GbE et 2,5GbELe NASync DXP4800 Plus atteint des débits allant...
- Grande extensibilitéMémoire RAM DDR5 8 Go d’usine pour un multitâche fluide, le montage vidéo et...


- Réseau haut débit & connectivité multi-appareils - Équipé d'un port LAN 10GbE offrant une vitesse...
- Processeur puissant & mémoire extensible - Alimenté par le processeur AMD Ryzen Embedded R2514 avec...
- Grand stockage & double emplacement M.2 NVMe - Prend en charge jusqu'à 80 To de stockage — assez pour...