
Faille corrigée fin 2024 mais toujours exploitée, serveurs oubliés en version ancienne, données prises en otage : comment vérifier votre DiskStation, fermer les accès inutiles et garder une copie hors d’atteinte
Par Thomas | Publié le
🔥 Ce qu’il faut retenir
- Le 29 octobre 2026, Synology a alerté ses clients : des attaquants exploitent une vulnérabilité corrigée en décembre 2024 pour viser les NAS restés sur d’anciennes versions de DSM, chiffrer leurs données et réclamer une rançon. La campagne est désignée sous le nom C3RB3R.
- Synology renvoie vers son avis de sécurité Synology-SA-24:20, issu du concours Pwn2Own 2024, dont la faille principale (CVE-2024-10441) permet d’exécuter du code à distance avec une note de gravité de 9,8 sur 10. Correctifs : DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 ou 6.2.4-25556-8 au minimum.
- Le fabricant demande de mettre à jour DSM immédiatement et d’activer les mises à jour automatiques. Il étend aussi des correctifs PHP aux versions DSM 7.2, 7.1, 7.0 et 6.2 en fin de vie. Une sauvegarde hors ligne reste la seule vraie parade en cas de chiffrement.
Un NAS allumé jour et nuit, accessible depuis Internet et jamais mis à jour : c’est exactement la cible que recherchent les auteurs de rançongiciels. Synology a publié une alerte de sécurité pour rappeler que des appareils restés sur des versions anciennes de son système DSM sont activement attaqués. Sur notre site consacré aux NAS, au stockage et à la protection des données, nous vous expliquons ce qui se passe, comment vérifier votre DiskStation en quelques minutes et quels réglages couper pour réduire le risque.
Une faille corrigée fin 2024, encore exploitée en 2026
Dans son communiqué du 29 octobre 2026, Synology indique que des acteurs malveillants exploitent une vulnérabilité corrigée en décembre 2024 pour cibler les appareils qui utilisent d’anciennes versions de DSM, en particulier des versions arrivées en fin de vie. Leur objectif est de chiffrer les données des NAS et de réclamer une rançon pour les rendre. Le fabricant renvoie vers son avis Synology-SA-24:20, publié en novembre 2024 après le concours de piratage Pwn2Own. La faille la plus grave, CVE-2024-10441, vient d’un défaut d’encodage dans un service système de DSM et permet à un attaquant distant d’exécuter du code arbitraire : sa note de gravité atteint 9,8 sur 10. Deux autres failles du même avis, de gravité modérée, permettent de lire ou d’écrire certains fichiers.
💡 Pour comprendre : pourquoi une faille déjà corrigée reste dangereuse
Quand un fabricant publie un correctif, il décrit aussi la faille qu’il corrige. Les attaquants peuvent alors analyser la mise à jour, comprendre la vulnérabilité et fabriquer un outil d’attaque. Tous les appareils qui n’ont pas installé le correctif deviennent des cibles faciles, parfois pendant des années. C’est particulièrement vrai pour les NAS : beaucoup fonctionnent sans surveillance, avec les mises à jour automatiques désactivées, et certains modèles anciens ne reçoivent plus les dernières versions de DSM.
Un NAS oublié dans un placard depuis deux ans n’est pas un coffre-fort, c’est une porte d’entrée.
Synology « exhorte vivement » tous les utilisateurs de versions vulnérables à mettre à jour DSM immédiatement, et à activer les mises à jour automatiques. Dans une version plus détaillée de son alerte, le fabricant annonce aussi qu’il étend aux versions DSM 7.2, 7.1, 7.0 et 6.2, pourtant arrivées en fin de vie, des correctifs pour deux failles du composant PHP (avis Synology-SA-26:14). Elles concernent des paquets qui s’appuient sur PHP : Calendar, IDrive, Joomla, KodExplorer, MailStation, MediaWiki, phpMyAdmin, vtigerCRM, Web Station et WordPress. Synology Drive n’est pas concerné. Si votre NAS est trop ancien pour recevoir les dernières versions, c’est aussi le moment de copier vos données sur un disque dur externe de 8 To que vous débrancherez ensuite.
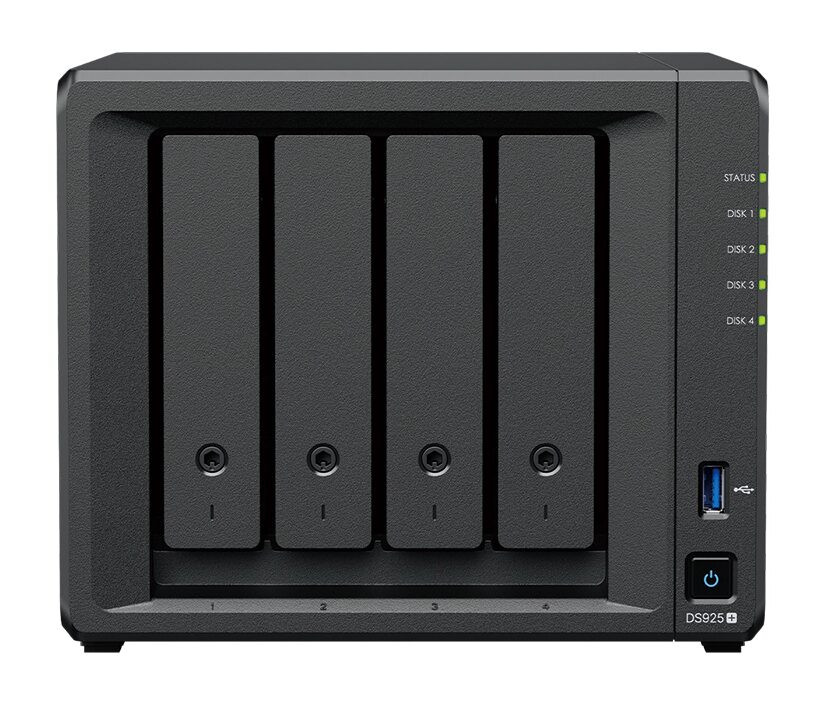
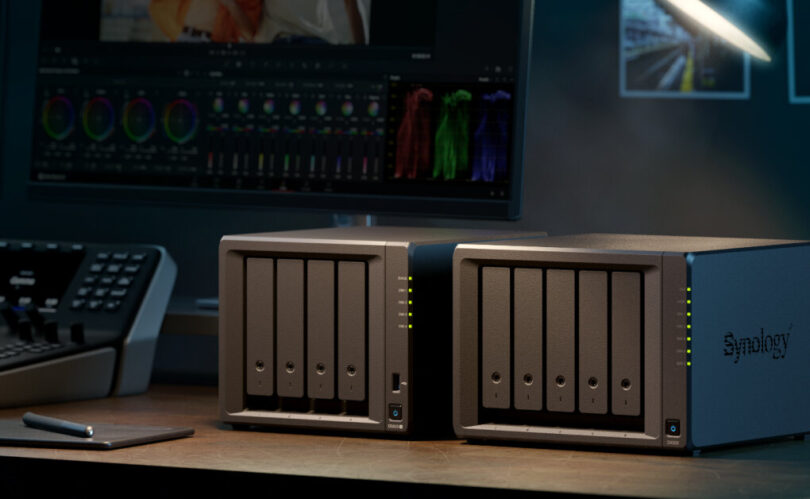
Un NAS Synology DiskStation comme ce DS925+ quatre baies fonctionne sous DSM : quel que soit le modèle, c’est la version du système installée qui décide s’il est exposé ou non.
Comment vérifier et mettre à jour votre NAS
Connectez-vous à DSM avec un compte administrateur, ouvrez le Panneau de configuration puis la rubrique Mise à jour et restauration. Le numéro complet de votre version s’affiche, par exemple DSM 7.2.2-72806 suivi du numéro de mise à jour. Comparez-le au tableau plus bas. Lancez la mise à jour proposée, puis activez l’installation automatique des mises à jour importantes. Ouvrez ensuite le Centre de paquets et mettez à jour tous les paquets, en particulier PHP : les paquets qui en dépendent redémarrent alors automatiquement, à l’exception de MailStation qui demande une mise à jour manuelle. Sur les versions antérieures à DSM 6.2, Synology conseille de désactiver temporairement les paquets concernés puis de passer à une version de DSM prise en charge.
💡 Pour comprendre : instantanés et sauvegarde hors ligne
Un instantané (snapshot) est une photographie de l’état d’un dossier à un instant donné, possible sur les volumes Btrfs des NAS Synology. En cas de chiffrement, il permet de revenir à la version d’avant l’attaque, à condition que l’attaquant ne l’ait pas supprimé : d’où l’intérêt des instantanés immuables, qui ne peuvent pas être effacés pendant une durée choisie. Une sauvegarde hors ligne, sur un disque débranché après chaque copie, reste toutefois la protection ultime : ce qui n’est pas connecté ne peut pas être chiffré.
Synology a publié d’autres correctifs depuis. En septembre 2026, son avis Synology-SA-26:13 corrigeait plusieurs failles critiques de DSM, dont deux notées 9,8 sur 10 qui permettent à un attaquant non authentifié de lire ou d’écrire des fichiers. La règle est donc simple : ne vous contentez pas du minimum de 2024, installez la dernière version disponible pour votre modèle.
Les versions de DSM à installer au minimum
Ce tableau reprend les versions minimales indiquées par Synology dans ses deux avis. Si votre NAS ne peut plus dépasser DSM 6.2 ou 7.1, il est temps d’envisager son remplacement par un NAS 2 baies récent, encore suivi par son fabricant.
| Branche de DSM | Minimum contre la faille visée (SA-24:20, novembre 2024) | Minimum recommandé (SA-26:13, septembre 2026) |
|---|---|---|
| DSM 7.4 | Non concernée | 7.4-90075 ou supérieure |
| DSM 7.3 | Non concernée | 7.3.2-86009-4 ou supérieure |
| DSM 7.2.2 | 7.2.2-72806-1 ou supérieure | 7.2.2-72806-9 ou supérieure |
| DSM 7.2.1 | 7.2.1-69057-6 ou supérieure | 7.2.1-69057-12 ou supérieure |
| DSM 7.2 | 7.2-64570-4 ou supérieure | Passer à 7.2.1 ou 7.2.2 à jour |
| DSM 7.1 | 7.1.1-42962-7 ou supérieure | Version en fin de vie : migrer si le modèle le permet |
| DSM 6.2 | 6.2.4-25556-8 ou supérieure | Version en fin de vie : migrer si le modèle le permet |
| BeeStation OS | 1.1-65374 ou supérieure | Dernière version disponible |
La mention « Non concernée » signifie que ces branches plus récentes intègrent déjà les correctifs de 2024. Pour tous les modèles, la page de téléchargement de Synology indique la dernière version compatible avec votre NAS.
Fermer les portes et protéger vos données
La mise à jour ferme la faille d’aujourd’hui, la sauvegarde hors ligne vous protège de celle de demain.
Une fois DSM à jour, réduisez la surface d’attaque. Si vous n’accédez pas à votre NAS depuis l’extérieur, désactivez QuickConnect et supprimez les redirections de ports sur votre box. Si vous en avez besoin, préférez un accès par VPN. Désactivez le compte « admin » par défaut au profit d’un compte administrateur au nom personnalisé, activez la validation en deux étapes, le pare-feu et le blocage automatique des adresses qui multiplient les échecs de connexion. Lancez le Conseiller de sécurité intégré à DSM. Côté données, activez des instantanés réguliers, immuables si votre version le permet, et gardez une sauvegarde sur un disque externe que vous débranchez après chaque copie. Appliquez la règle 3-2-1 : trois copies, deux supports, une hors de chez vous. Si votre NAS a déjà été chiffré, ne payez pas la rançon sans avoir contacté le support Synology, débranchez l’appareil du réseau et conservez les disques en l’état.
Mon avis
Cette alerte n’a rien de surprenant, et c’est bien ce qui la rend inquiétante. La faille date de fin 2024, le correctif existe depuis près de deux ans, et pourtant des NAS tombent encore. Cela dit beaucoup de la façon dont on traite ces appareils : on les installe, on les oublie, et on découvre leur existence le jour où les fichiers deviennent illisibles.
Je trouve la démarche de Synology plutôt responsable, notamment l’extension de correctifs à des versions officiellement abandonnées. Mais elle a ses limites. Un NAS bloqué en DSM 6.2 ou 7.1 ne recevra plus tous les correctifs à venir, et le garder exposé à Internet devient un pari risqué.
Mon conseil tient en trois gestes : mettre à jour aujourd’hui, couper l’accès distant si vous ne vous en servez pas, et vérifier que vous avez une copie de vos données sur un disque débranché. Ce dernier point est le seul qui vous sauvera si tout le reste échoue.
Vous ne savez pas si votre modèle peut encore être mis à jour ou comment organiser une sauvegarde hors ligne ? Sinon je suis là pour vous aider à sécuriser votre NAS pas à pas.
Pour consulter les avis de sécurité et télécharger la dernière version de DSM, rendez-vous sur le site officiel de Synology.

Quels NAS Synology sont visés par le rançongiciel ?
Synology indique que les attaques visent les appareils qui utilisent d’anciennes versions de DSM, vulnérables à une faille corrigée en décembre 2024, en particulier des versions en fin de vie. Le fabricant renvoie vers son avis Synology-SA-24:20. Un NAS à jour n’est pas concerné par cette faille. Les modèles qui ne peuvent plus recevoir de version récente de DSM sont les plus exposés.
Comment savoir si ma version de DSM est vulnérable ?
Ouvrez le Panneau de configuration de DSM puis la rubrique Mise à jour et restauration pour lire le numéro complet de votre version. Contre la faille visée, il faut au minimum DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 ou 6.2.4-25556-8. Pour être protégé des failles corrigées depuis, installez la dernière version disponible pour votre modèle. En cas de doute, mettez à jour.
Que recommande Synology ?
Synology demande à tous les utilisateurs de versions vulnérables de mettre à jour DSM immédiatement et d’activer les mises à jour automatiques. Il conseille aussi de mettre à jour le paquet PHP depuis le Centre de paquets, MailStation devant être mis à jour à la main. Sur les versions antérieures à DSM 6.2, il recommande de désactiver temporairement les paquets concernés puis de migrer vers une version prise en charge.
Faut-il couper QuickConnect et l’accès à distance ?
Si vous n’accédez jamais à votre NAS depuis l’extérieur, oui : désactivez QuickConnect et supprimez les redirections de ports sur votre box. Moins le NAS est visible depuis Internet, moins il est exposé. Si vous avez besoin d’un accès distant, préférez un VPN, activez la validation en deux étapes et le blocage automatique des adresses suspectes. Gardez DSM et les paquets à jour dans tous les cas.
Les instantanés protègent-ils contre un rançongiciel ?
Ils aident beaucoup, car ils permettent de revenir à l’état des fichiers d’avant l’attaque. Mais un attaquant qui obtient les droits d’administrateur peut tenter de les supprimer. Les instantanés immuables, impossibles à effacer pendant une durée choisie, réduisent ce risque. Une sauvegarde sur un disque débranché après chaque copie reste la protection la plus sûre.
Que faire si mon NAS Synology a été chiffré ?
Débranchez immédiatement le NAS du réseau pour éviter que l’attaque ne se propage et ne touche d’autres appareils ou sauvegardes connectées. Ne réinitialisez pas l’appareil et conservez les disques en l’état. Contactez le support Synology et vérifiez si des instantanés ou des sauvegardes hors ligne sont intacts. Payer la rançon ne garantit pas la récupération des données.
Mon NAS ne reçoit plus de mise à jour, que faire ?
Synology étend certains correctifs PHP aux versions DSM 7.2, 7.1, 7.0 et 6.2 en fin de vie : installez-les en priorité. Coupez ensuite tout accès depuis Internet et limitez l’usage du NAS au réseau local. Gardez une sauvegarde hors ligne de vos données. À terme, remplacer un NAS qui n’est plus suivi par son fabricant reste la solution la plus sûre.

- Multi-compatibilité: Systèmes compatibles:Windows / Mac / Linux / Android,appareils...
- Technologie innovante: Coque : l'avant est doté d'un logo miroir et d'une calandre, antidérapants et...
- Transfert de données USB 3.0: Utilisez la puce adaptateur JMicron JMS578, compatible avec USB3.0 et...

- Multi-compatibilité: Systèmes compatibles:Windows / Mac / Linux / Android,appareils...
- Technologie innovante: Coque : l'avant est doté d'un logo miroir et d'une calandre, antidérapants et...
- Transfert de données USB 3.0: Utilisez la puce adaptateur JMicron JMS578, compatible avec USB3.0 et...

- Amazon Exclusive
- Stockez et accédez facilement à 1 To de contenu lors de vos déplacements avec le disque dur portable...
- . Conçu pour fonctionner avec les ordinateurs Windows ou Mac, ce disque dur externe facilite la...


- Grande capacité : Le Toshiba Canvio Partner offre 1 To d'espace de stockage, ce qui vous permet de...
- Vitesse de transfert rapide : Grâce à son interface USB 3.0, ce disque dur externe offre un taux de...
- Facile à utiliser : Branchez simplement ce disque dur externe sur le port USB de votre ordinateur et...

- Capacité accrue sans effort Ce disque dur prêt à l’emploi vous permet d’augmenter votre capacit...
- Grande capacité Découvrez un espace de stockage exceptionnel avec une capacité jusqu’à 6 To...
- Logiciel de sauvegarde facile à utiliser La solution de stockage portable WD Elements AE est dotée...

- Des données sécurisées : son chiffrement matériel AES 256 bits intégré et sa protection par mot de...
- Une robustesse à toute épreuve : conçu pour offrir une résistance aux chutes de qualité militaire...
- Paré pour l’aventure : son indice de protection IP52 contre la poussière et les projections d'eau...

- USB 3.0 Super vitesse 5Gbps taux de transfert ultra poids disque dur externe portable mince et léger.
- Fonctionne directement à partir d'un port USB 2.0 ou USB 3.0 aucune source d'alimentation externe...
- solution de stockage portable fiable formaté en FAT32 pour être utilisé avec tous les systèmes...

- 【Câble 2-en-1 pour appareils USB-C et USB-A】 Comprend un câble de données 2-en-1 polyvalent avec...
- 【Plug & Play, prêt à l'emploi】 Préformaté en EXFAT pour une utilisation pratique avec les PC...
- 【Transfert de données USB 3.0 haute vitesse】 Équipé de la technologie USB 3.0, ce disque dur...